Digitale Sicherheit: Eine künstlerische Darstellung von zwei Schlüsseln aus Binärcode und digitalen Schaltkreisen vor einem dunkelblauen Hintergrund.
Managed SIEM

Blinder Fleck im Netzwerk?

Ein Angriff wird oft erst nach 100+ Tagen entdeckt. Ohne zentrale Log-Überwachung bleiben Phishing und Schwachstellen unsichtbar, ein existenzielles Risiko für DORA-Compliance und Ihre Bilanz.

Managed SIEM für den Finanzsektor

Die zentrale Überwachungsinstanz, die Ihre Log-Daten in Echtzeit korreliert, revisionssicher speichert und durch Experten analysieren lässt.


Für Entscheider, die Compliance und Angriffsfrüherkennung statt Datenchaos wollen.

Managed SIEM schließt die Überwachungslücke, die Firewalls und Antivirus-Programme offenlassen. Die Anwendung korreliert Log-Daten über alle Geräte und Dienste hinweg, sodass selbst komplexe Angriffsmuster wie Phishing oder Fehlkonfigurationen sofort sichtbar werden. Durch die zentrale und manipulationssichere Log-Verwaltung wird verhindert, dass Angreifer ihre Spuren nach einem Einbruch löschen können. Damit liefert das System nicht nur technische Sicherheit für IT-Leiter, sondern auch die notwendige Beweiskraft für C-Suite-Themen wie BaFin-Audits, DORA-Meldepflichten und DSGVO-Anforderungen.

87%der dt. Unternehmen waren 2025 von Cyberangriffen betroffen (Bitkom 2025)
3.87 Mio. €durchschn. Schadenskosten pro Datenpanne in Deutschland (IBM 2025)
59%der Unternehmen fühlen sich existenziell bedroht (Bitkom 2025)

Kein Formular. Kein Verkaufsgespräch. 30 Minuten mit einem Senior-Berater.

Kostenloses Erstgespräch vereinbaren

Sicherheitsstrategien, die jeder BaFin-Prüfung standhalten.

Generalist-Ansätze scheitern an den spezifischen Anforderungen von Banken und Versicherern. Wir bringen das tiefe regulatorische Know-how mit, das Sie für DORA-Compliance, MaRisk-konforme Cloud-Migrationen und lückenlose Meldepflichten benötigen.

Bankwesen: Eine Nahaufnahme der steinernen Fassade eines klassischen Bankgebäudes mit der eingravierten Aufschrift „THE BANK OF“.

Banken & Sparkassen – BAIT, MaRisk, Meldewesen nach § 24c KWG

Versicherungsschutz: Ein Geschäftsmann in einem dunklen Anzug hält schützend seine Hände um schwebende, blau leuchtende Icons für Haus, Auto, Gesundheit und Reise.

Finanzplanung: Eine Collage aus einem kleinen Hausmodell, einem Glas mit Münzen, einem Taschenrechner und Finanzgrafiken auf einem Schreibtisch.

Asset Manager & Fonds – KAGB-Anforderungen, Depot-/Verwahrstellen-Sicherheit

Zahlungsvorgang: Eine Person hält eine Kreditkarte über ein modernes Kartenlesegerät auf einem Holztisch neben einer Tasse Kaffee.

Zahlungsdienstleister – PSD2, PCI DSS, DORA


Mehrwert für Ihr Unternehmen

Digitale Analyse: Eine Lupe liegt auf einer dunklen Tastatur und vergrößert blau leuchtenden Programmcode, der sich auf der Oberfläche spiegelt.

Sicherheitslage kennen

Wir zeigen Ihnen, wo Ihre tatsächlichen Angriffsflächen liegen – bevor es ein Angreifer tut. Penetrationstests, Red Teaming, DORA-TLPT.
Cloud-Sicherheit: Eine Hand berührt ein virtuelles, leuchtendes Wolken-Symbol, in dessen Zentrum sich ein Vorhängeschloss befindet.

Schutz aufbauen

Von der Netzwerksegmentierung über Identity & Access Management bis zur sicheren Cloud-Architektur – maßgeschneidert für regulierte Umgebungen.
Recht & Gesetz: Mehrere dunkelgraue Paragrafen-Symbole im Hintergrund, wobei ein einzelnes Paragrafen-Zeichen im Vordergrund hellblau leuchtet.

Compliance nachweisen

Wir erstellen revisionssichere Dokumentation, begleiten interne und externe Audits und bereiten Ihr Institut auf BaFin-Prüfungen vor.
Cyber-Kriminalität: Eine Person mit einer weißen Maske und dunkler Kapuze blickt auf ein Smartphone, umgeben von digitalen Warnsignalen und Matrix-Code.

Im Ernstfall handeln

24/7 Incident Response, forensische Analyse, Kommunikationsunterstützung und Meldepflichtmanagement bei Sicherheitsvorfällen.
So funktioniert’s

Infografik zur Phase 1 „Onboarding“: Groß dargestellte Ziffer „1.“ mit einem Hochhaus im Hintergrund.
1. OnboardingKonfiguration der Server und Definition der relevanten Log-Quellen (Qualität statt Quantität).
Infografik zur Phase 2 „Tuning“: Groß dargestellte Ziffer „2.“ vor blauem Hintergrund. Im Vordergrund hält eine Hand ein modernes Smartphone.
2. TuningAuswertung der Datenströme, Rauschreduzierung und Einrichtung individueller Alarm-Regeln.
Infografik zur Phase 3 „Betrieb“: Groß dargestellte Ziffer „3.“ vor blauem Hintergrund, ergänzt durch die Grafik einer weißen Roboterhand, die nach oben zeigt.
3. BetriebKontinuierliche Prüfung der Alarme durch unsere Experten inklusive konkreter Handlungsempfehlungen.
Infografik zur Phase 4 „Verbesserung“: Groß dargestellte Ziffer „4.“ vor blauem Hintergrund. Ein weißer Pfeil im Vordergrund zeigt steil nach oben und symbolisiert Optimierung und Wachstum.
4. VerbesserungStetige Weiterentwicklung und Anpassung der Erkennungsregeln an neue Bedrohungslagen.

In der Praxis bewährt

202.4 Mrd. €Schaden durch Cyberangriffe allein in Deutschland (2025) – erstmals über der 200-Milliarden-Grenze (Bitkom 2025)
16%der Angriffe in Deutschland erfolgen über Lieferketten/Drittanbieter – mit Ø 4,52 Mio. Euro Schadenskosten (IBM 2025)
Ø100+ Tagebenötigen betroffene Unternehmen zur vollständigen Wiederherstellung (IBM 2025)

Ihr aktuelles Risikoprofil in 5 Werktagen – ohne Verpflichtung.

Kostenlose Sicherheitsbewertung anfordern

Bereit für souveräne IT?

Ob Erstberatung, konkrete Anfrage oder einfach ein kurzes Kennenlernen
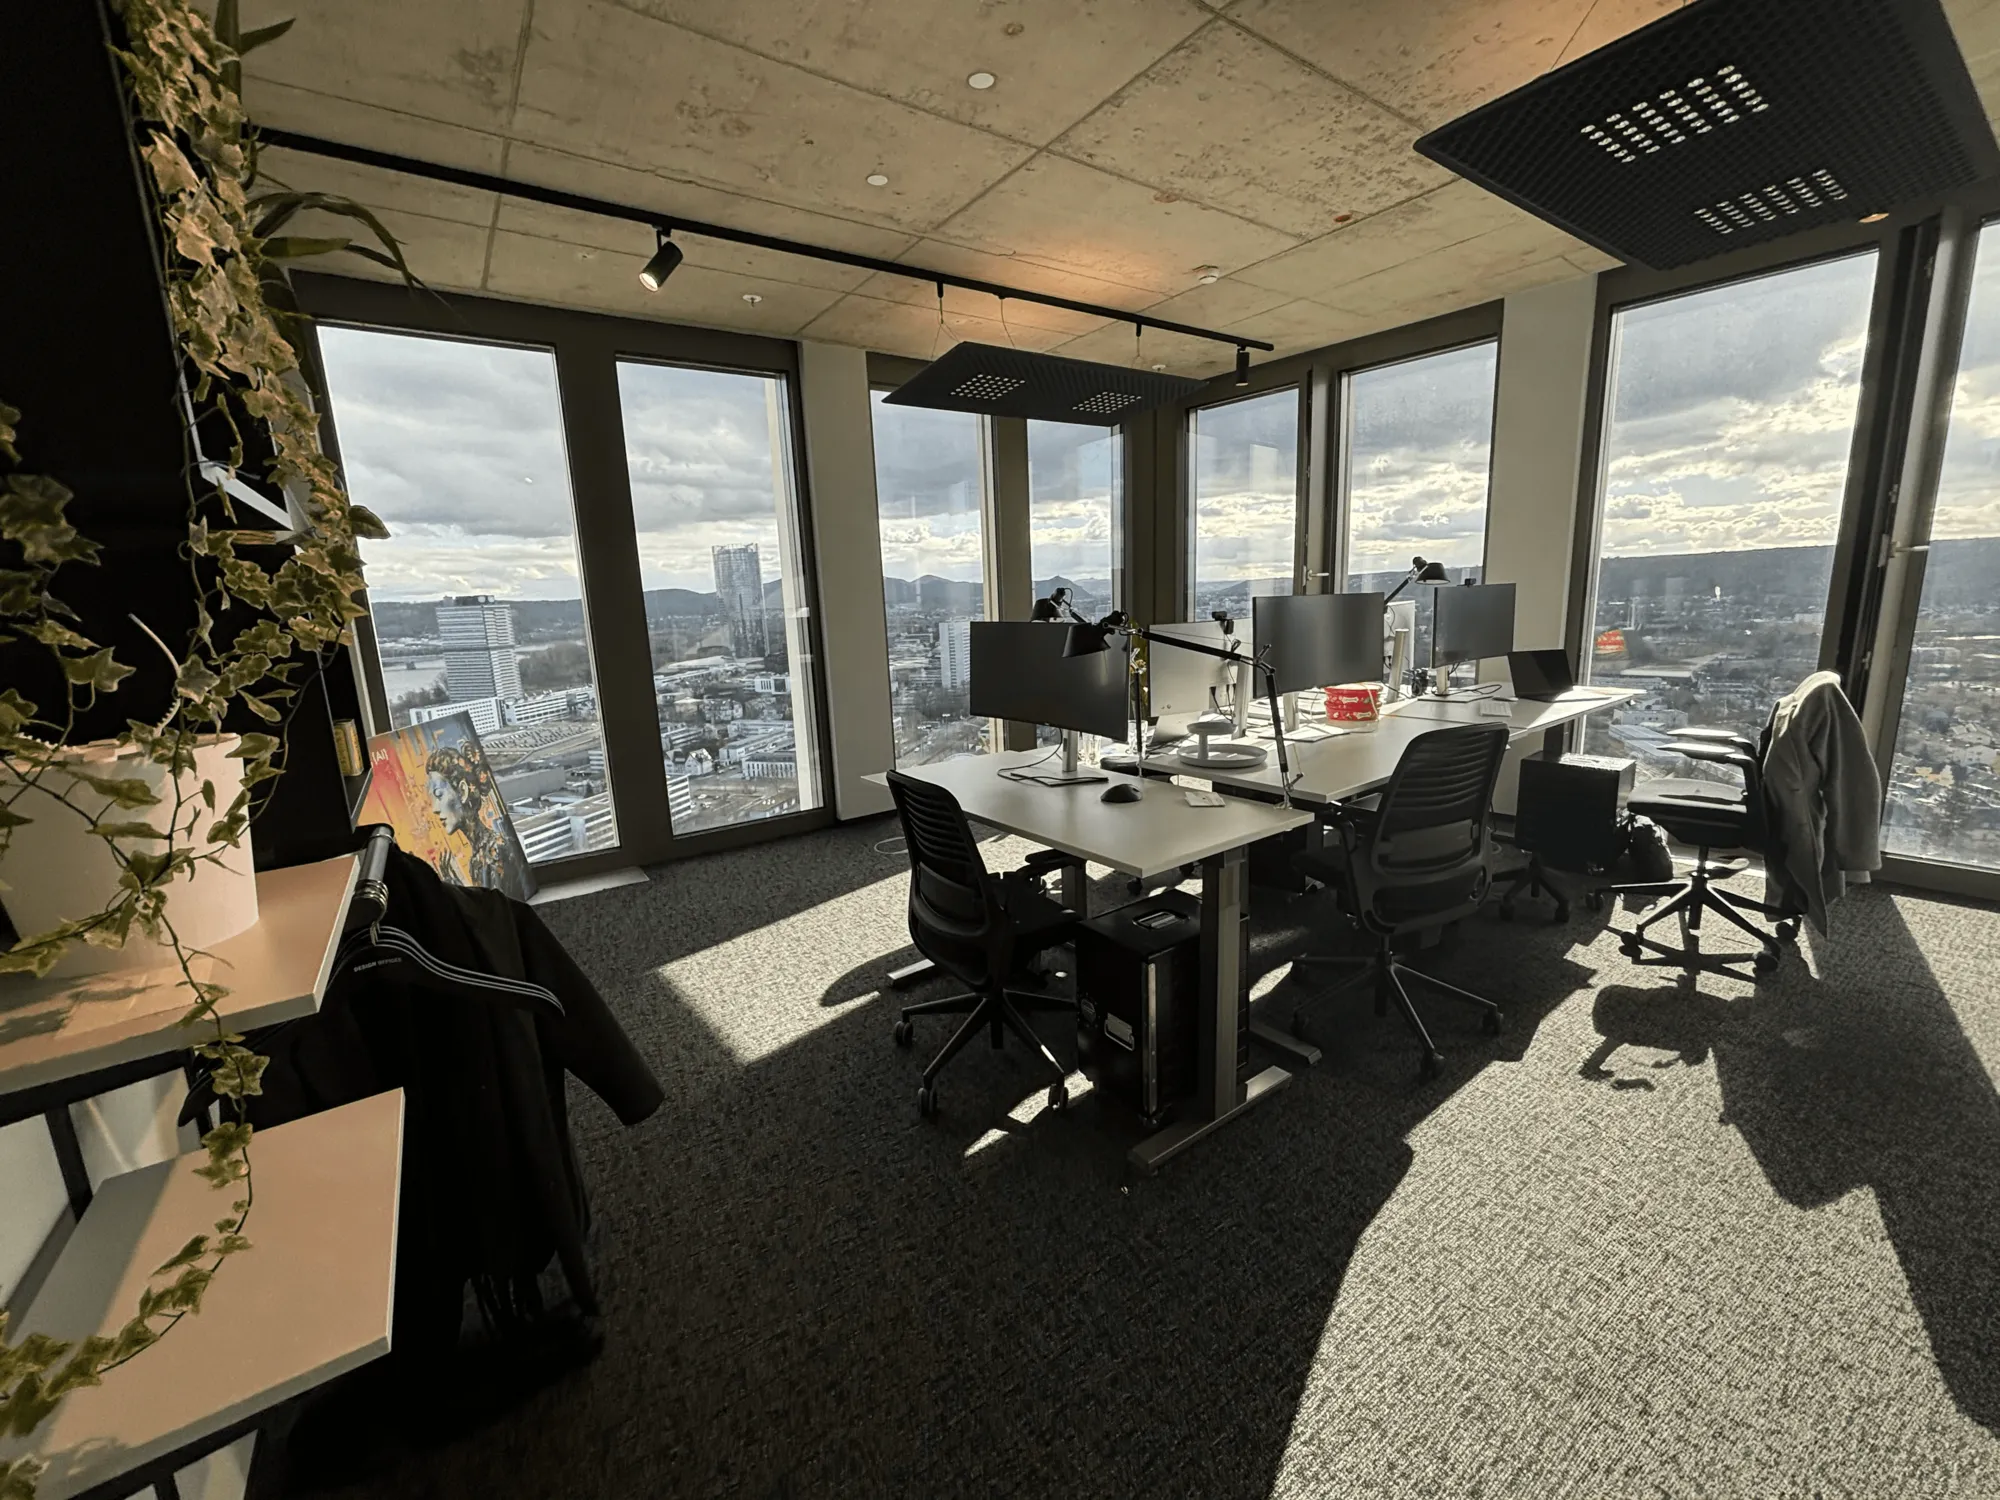
Büro im Standort Bonn
Porträt von Tomasz Jachim, Principal Security Consultant bei der JCSec GmbH.
Ihr Ansprechpartner · Principal Security Consultant · JCSec GmbHTomasz Jachim